Jamming overdøver satellitsignaler med støj, mens spoofing narrer modtageren med falske, troværdige signaler. Her gennemgår jeg, hvordan de to angreb virker, hvad de koster i praksis, og hvordan man forsvarer sig.
Hvad er RF-dronejamming, og hvordan virker det?
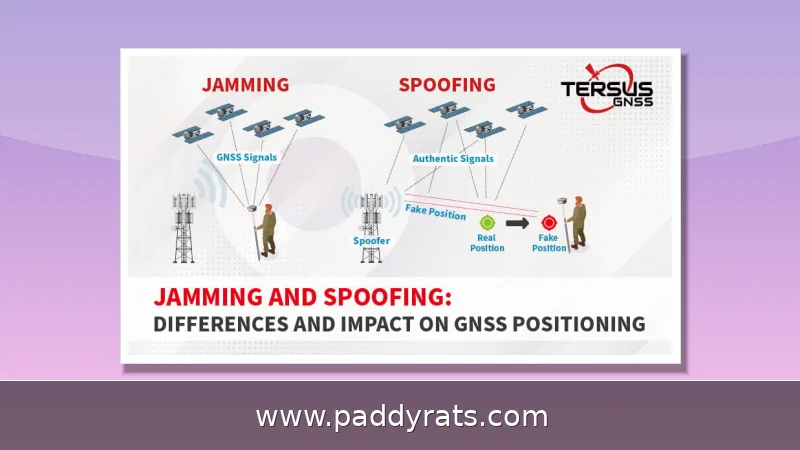
Jamming er en bevidst udsendelse af radiofrekvensstøj eller signaler på samme frekvensbånd som GNSS-signalerne – altså for at overdøve og forstyrre modtagelsen. Formålet er at nægte modtageren GNSS-service, så den ikke kan opfange eller fastholde satellitsignalerne. Selve metoden er højeffektiv støj, typisk hvid støj eller sweepede toner, fordelt over GNSS-båndene L1, L2 og L5. Resultatet er enten et totalt tab af positionsbestemmelse eller en markant forringet nøjagtighed.
GNSS-signaler er i sig selv ret svage, fordi satellitterne hænger mere end 20.000 kilometer deroppe. Det gør dem altså til et forholdsvis let bytte for billige jammer-enheder, som kan lægge støj ind over båndene omkring 1,2 GHz og 1,5 GHz og dermed skære forbindelsen mellem en drone og satellitterne over. Faktisk kan en jammer blokere al radiokommunikation for enhver enhed, der kører på radiofrekvenser inden for dens rækkevidde.
Der findes faktisk flere forskellige varianter af jamming. Ved sweep-jamming ændrer bærebølgefrekvensen sig løbende, mens enkeltfrekvens-jamming holder den konstant på én bestemt frekvens. Nogle jammere er desuden udstyret med multifrekvenskapacitet, så de kan ramme flere GNSS-signaler på samme tid. Opdager man det, sker det ofte hurtigt: signalstyrken falder pludseligt, støjgulvet stiger, og modtageren formår ikke længere at beregne en position. Jeg har selv oplevet, hvor hurtigt en billig jammer, der er bygget ind i en biloplader, kan slå en GNSS-modtager helt ud – det tager kun et par sekunder.
Hvad er GNSS-spoofing, og hvorfor er det anderledes?
Spoofing er, når nogen udsender forfalskede GNSS-signaler for at narre en modtager til at regne en forkert position eller tid ud. Formålet er altså at vildlede modtageren med falske signaler, der virker troværdige nok til, at den bider på dem. Fremgangsmåden er ret krævende: man skal genskabe signaler fra flere satellitter trofast, med manipulerede tidsstempler og navigationsdata, og derefter sende dem mod en lokal modtager for at overtage den. Resultatet er, at modtageren kommer frem til en forkert position eller tid, uden at den aner, at den er under angreb.
Forskellen ligger helt grundlæggende i hensigten: jamming forstyrrer, mens spoofing bedrager. Ved jamming får man GNSS-modtageren til at fejle på grund af interferens, hvorimod spoofing fører den på afveje ved at fodre den med forkerte oplysninger. Kort sagt betyder jamming et tab af signal, mens spoofing narer systemerne til at stole på falske data. Det er netop derfor, spoofing er så meget sværere at opdage, medmindre man tager avancerede anti-spoofing-teknikker i brug som for eksempel signalautentificering og konsistenstjek.
Spoofing kan bruges til at forfalske tidsstempler i finansielle transaktioner, forstyrre synkroniseringen i telenetværk, sende autonome køretøjer i den forkerte retning og vildlede droner. Da de falske signaler efterligner rigtige satellitdata, kan systemet blive ved med at rapportere en position, der umiddelbart ser helt normal ud – indtil konsekvenserne for alvor viser sig. Og det er præcis derfor, spoofing af mange betragtes som den farligste af de to trusler.
Jamming vs spoofing: mål, metoder og konsekvenser sammenlignet
For at gøre forskellene helt tydelige synes jeg, det giver mening at stille de vigtigste parametre op ved siden af hinanden. Tabellen herunder er faktisk den oversigt, jeg selv tyr til, når jeg skal forklare kolleger uden særlig teknisk baggrund, hvad der egentlig adskiller de to ting – den har efterhånden været en god hjælp ved flere lejligheder.
| Parameter | RF-jamming | GNSS-spoofing |
|---|---|---|
| Mål | Nægte GNSS-service | Vildlede med falsk position eller tid |
| Metode | Højeffektiv støj på L1, L2, L5 | Forfalskede satellitsignaler med manipuleret timing |
| Konsekvens | Signaltab eller forringet nøjagtighed | Forkert position eller tid uden varsel |
| Detektion | Pludseligt signaltab, forhøjet støjgulv | Svær uden signalautentificering og konsistenstjek |
| Karakter | Forstyrrelse | Bedrageri |
Forskellen kan grundlæggende koges ned til dette: jamming ødelægger signalet, mens spoofing erstatter det med et falskt et. For en drone betyder det i praksis, at jamming får den til at miste forbindelsen til satellitterne – typisk falder den så tilbage på inertinavigation eller gennemfører en nødlanding. Ved spoofing derimod fortsætter dronen med at tro, at den flyver efter den rigtige rute, mens den i virkeligheden styres mod et helt andet mål. Sidstnævnte scenarie er markant sværere at opdage i realtid, fordi systemet ikke nødvendigvis giver nogen alarm – det regner bare med forkerte data.
Tekniske detaljer bag de to angreb
GNSS-signaler er i sagens natur svage, fordi de ankommer fra satellitter mere end 20.000 kilometer væk. Netop derfor er de så nemme at genere med billige jammer-enheder, der kan forstyrre båndene omkring 1,2 GHz og 1,5 GHz og dermed kappe forbindelsen mellem en drone og satellitterne. Der findes forskellige typer: sweep-jamming flytter bærebølgefrekvensen løbende, mens enkeltfrekvens-jamming holder den fast på én frekvens. Fælles for dem er, at en jammer kan blokere al radiokommunikation på enhver enhed, der arbejder på radiofrekvenser inden for dens rækkevidde.
Spoofing er en helt anden og mere krævende størrelse. Her skal man nemlig trofast genskabe signaler fra flere satellitter og sende dem mod en lokal modtager for at overtage den. Det betyder, at både tidsstempler og navigationsdata skal manipuleres og ramme den forventede signalstruktur præcist nok til, at modtageren ikke fatter mistanke. Netop derfor er spoofing typisk både dyrere og mere kompleks at bygge end en simpel jammer.
Konsekvenserne rækker langt ud over droner. Spoofing kan forfalske tidsstempler i finansielle transaktioner, forstyrre synkronisering i telenetværk, lede autonome køretøjer på afveje og vildlede droner. Jamming kan omvendt forhindre fly i at udsende korrekt position via ADS-B, mens spoofing kan forfalske den samme position. Begge angreb rammer altså den infrastruktur, vi sjældent tænker over, før den svigter.
Virkelige hændelser med GNSS-interferens og deres konsekvenser
I 2017 rapporterede over 20 fartøjer om GPS-spoofing-hændelser nær den russiske havn Novorossijsk i Sortehavet. Skibene fremstod forskudt med hundredvis af kilometer på digitale kort, mens de i virkeligheden lå stille. Hændelsen viste, hvor overbevisende spoofing kan være, når den først er lykkedes.
I 2022 forstyrrede en GNSS-interferenshændelse nær Dallas-Fort Worth-lufthavnen flynavigationssystemer over et bredt område. Det understregede sårbarheden i kritisk infrastruktur, herunder telenetværk, der er afhængige af GNSS-baseret timing. Flere lufthavne, særligt i konfliktzoner eller grænseområder, rapporterer hyppig GPS-jamming, der påvirker flyvning under start og landing, og IATA har opfordret til akut handling.
GNSS-interferens er også blevet brugt til at forhindre dronebrug ved begivenheder med stor publikumsdeltagelse, eksempelvis EM i fodbold 2024 og OL, og militære styrker har anvendt den nær grænser. Kriminelle har brugt jammere til at slå sporing fra på værdifulde forsendelser ved lasttyveri og bilkapringer. ADS-B er afhængig af GNSS til positionsdata, så jamming kan forhindre fly i at udsende korrekt placering, mens spoofing kan forfalske den.
Tilgængelighed og lovlighed: hvor nemt er det at skaffe udstyret?
Kommercielle jammere markedsføres som privatlivsværktøjer og kan købes online for så lidt som 20 dollars, nogle gange forklædt som USB-stik eller bilopladere. De er ulovlige i de fleste lande, men det afholder tilsyneladende ikke salget. Spoofere kan bygges med open source-software eller billige komponenter, og softwaredefinerede radioer (SDR) har gjort begge trusler mere udbredte.
Nogle jammere har multifrekvenskapacitet og rammer flere GNSS-signaler samtidigt. Det gør dem sværere at undgå med simple filtre, fordi man skal dæmpe flere bånd på én gang. Kombinationen af lave priser, let tilgængelige komponenter og åbne softwareværktøjer betyder, at både jamming og spoofing i dag er realistiske trusler for civile operatører, ikke kun for militære mål.
For droneoperatører og virksomheder med GNSS-afhængige systemer er det værd at tage alvorligt: selv en billig enhed kan skabe betydelig skade. Jeg anbefaler altid at kortlægge, hvilke systemer der er afhængige af GNSS-timing eller -position, og hvor længe de kan køre uden.
Anti-jamming og anti-spoofing: hvilke teknikker virker?
Anti-jamming handler om at gøre modtageren modstandsdygtig over for støj. Adaptiv filtrering med notch-filtre undertrykker jammerfrekvenser, mens stråleformende antenner som Controlled Reception Pattern Antennas (CRPA) kan nulstille jammere ved at rette antennemønsteret væk fra dem. Integration med inertinavigationssystemer (INS) giver backup-position under GNSS-udfald, så dronen ikke mister orienteringen.
Anti-spoofing kræver, at modtageren kan skelne ægte signaler fra falske. Signalautentificering som Galileos Open Service Navigation Message Authentication (OSNMA) tilføjer kryptografiske elementer, og GPS Chimera og andre fremtidige protokoller arbejder med digitale signaturer. Multifrekvens- og multikonstellationsbrug (L1, L5 samt GPS og Galileo) gør spoofing sværere, fordi angriberen skal genskabe flere signaler konsistent.
På modtagerniveau kan man overvåge signalstyrke, Doppler-skift og konsistens mellem signaler. Proaktiv detektion omfatter spektrumovervågning for anomalier i GNSS-bånd, Received Signal Strength Indications (RSSI) for at opdage usædvanligt høj effekt, tidsforskel- eller ankomstvinkelteknikker til at lokalisere interferenskilder samt geofencing, der udløser alarmer, hvis positionen pludseligt springer uden for et kendt område.
Detektionsmetoder og bedste praksis for GNSS-resiliens
Multikonstellations- og multifrekvensmodtagere bruger GPS, Galileo, GLONASS og BeiDou på L1, L2 og L5 til at opdage afvigelser, modstå smalbåndsjamming og finde anomalier som usædvanligt stærke signaler. Sensorfusion og alternative PNT-kilder kombinerer GNSS med INS baseret på accelerometre og gyroskoper, så bevægelse kan følges uden eksterne signaler. Det giver en robust backup, når himlen svigter.
Trimble Maxwell-teknologi indeholder signalbehandlingsteknikker, der overvåger, analyserer og fjerner uønsket interferens. På testsiden gør Safran Federal Systems BroadSim det muligt at generere jamming- og spoofing-signaler samtidigt i ét system, med interferenstyper som Carrier Wave, Additive White Gaussian Noise (AWGN) og IQ File Playback. Løsningen har Skydel-softwarestyring og fire RF-udgange, understøtter flere samtidige konstellationer og kan generere hundredvis af interferenssignaler på én RF-udgang med forskellige effektniveauer, modulationer og placeringer. Jamming kan slås til og fra via Skydel GUI og API under kørsel.
For operatorer betyder det, at man bør teste sine systemer mod begge trusler, ikke kun den ene. Jeg anbefaler at kombinere flere lag: autentificering, multisensorfusion, geofencing og løbende spektrumovervågning. Ingen enkelt teknik løser alt, men sammen hæver de barren betydeligt for en angriber.
Hvad betyder det for droner og kritisk infrastruktur nedstrøms?
Nedstrøms rammer konsekvenserne alt fra droneflyvning og luftfart til finansielle transaktioner og telenetværk. En drone, der mister GNSS under jamming, kan falde tilbage til inertinavigation og måske fuldføre missionen, men en drone under spoofing kan fortsætte mod et forkert mål, indtil batteriet eller geofencing stopper den. For logistik og inspektion betyder det øget risiko for tab af både udstyr og data.
For kritisk infrastruktur er timing ofte den skjulte sårbarhed. Telenetværk, finansielle systemer og kraftnet bruger GNSS til synkronisering, og selv kortvarig interferens kan skabe fejl, der først viser sig senere. Derfor bør man ikke kun beskytte mod signaltab, men også mod falske signaler, der ser normale ud.
Min erfaring er, at de fleste organisationer først opdager behovet, når noget går galt. En bedre tilgang er at kortlægge afhængigheden af GNSS, teste mod både jamming og spoofing og indføre flere uafhængige positioneringskilder. Det er sjældent billigt, men langt billigere end at miste kontrol over en drone eller et betalingssystem.
For investorer og teknologiledere er pointen, at GNSS-resiliens er blevet et selvstændigt marked. Anti-jamming-antenner, autentificering og alternative PNT-løsninger er ikke længere nicheprodukter, men nødvendige komponenter i alt fra droner til kritisk infrastruktur. Det er værd at følge med i, hvis man vurderer teknologisektoren. Dette er ikke investeringsrådgivning.
Ofte stillede spørgsmål om jamming og spoofing
Her samler jeg de spørgsmål, jeg oftest får, når jeg forklarer forskellen mellem RF-jamming og GNSS-spoofing for både teknikere og beslutningstagere.
| Spørgsmål | Kort svar |
|---|---|
| Hvad er hovedforskellen? | Jamming overdøver signalet; spoofing erstatter det med falske data |
| Hvilken er farligst? | Spoofing, fordi den kan gå ubemærket hen |
| Kan man forsvare sig? | Ja, med autentificering, multisensorfusion og overvågning |
| Er udstyret lovligt? | Jammere er ulovlige i de fleste lande |
Tabellen giver det hurtige overblik, men de uddybende svar findes i afsnittet nedenfor, hvor jeg går mere i dybden med hvert spørgsmål.
Hvordan adskiller GNSS-spoofing sig fra jamming i praksis?
Jamming overdøver GNSS-modtagere med højeffektiv radiofrekvensstøj på de samme bånd og forårsager signaltab eller forringet nøjagtighed. Spoofing udsender i stedet forfalskede satellitsignaler med manipulerede tids- og navigationsdata og narrer modtageren til at beregne en falsk position eller tid uden at opdage, at den er under angreb. Det er forskellen mellem at slukke for lyset og at bytte om på skiltene.
Jamming forårsager et tydeligt signaltab, som modtagere ofte kan opdage. Spoofing leverer falske, men troværdige data, så systemer kan stole på en ukorrekt position eller tid. Det kan lede autonome køretøjer på afveje, vildlede droner, forfalske finansielle tidsstempler eller forstyrre telesynkronisering og kan gå ubemærket hen uden avanceret anti-spoofing-detektion.
Forsvar omfatter multikonstellations- og multifrekvensmodtagere, signalautentificering som Galileo OS-NMA, adaptiv filtrering og stråleformende antenner, inertinavigationsbackup, spektrumovervågning, RSSI-tjek, geofencing og sensorfusion med alternative PNT-kilder for at validere position og timing. Ja, jammere og spoofere er forholdsvis nemme at skaffe: GNSS-signaler er svage, fordi satellitterne er over 20.000 kilometer væk, og kommercielle jammere sælges online for så lidt som 20 dollars, nogle gange forklædt som USB-stik eller bilopladere, selvom de er ulovlige i de fleste lande.
Ofte stillede spørgsmål om RF-jamming og GNSS-spoofing
Hvad er hovedforskellen mellem RF-jamming og GNSS-spoofing?
Jamming overdøver GNSS-modtagere med højeffektiv radiofrekvensstøj på de samme bånd og forårsager signaltab eller forringet nøjagtighed. Spoofing udsender i stedet forfalskede satellitsignaler med manipulerede tids- og navigationsdata og narrer modtageren til at beregne en falsk position eller tid uden at opdage, at den er under angreb.
Hvorfor anses GNSS-spoofing for farligere end jamming?
Jamming giver et tydeligt signaltab, som modtagere ofte kan opdage. Spoofing leverer falske, men troværdige data, så systemer kan stole på en ukorrekt position eller tid. Det kan lede autonome køretøjer på afveje, vildlede droner, forfalske finansielle tidsstempler eller forstyrre telesynkronisering og kan gå ubemærket hen uden avanceret anti-spoofing-detektion.
Hvordan kan droner og modtagere forsvare sig mod jamming og spoofing?
Forsvaret omfatter multikonstellations- og multifrekvensmodtagere, signalautentificering som Galileo OS-NMA, adaptiv filtrering og stråleformende antenner, inertinavigationsbackup, spektrumovervågning, RSSI-tjek, geofencing og sensorfusion med alternative PNT-kilder for at validere position og timing.
Er jammere og spoofere nemme at skaffe?
Ja. GNSS-signaler er svage, fordi satellitterne er over 20.000 kilometer væk, hvilket gør dem til nemme mål. Kommercielle jammere sælges online for så lidt som 20 dollars, nogle gange forklædt som USB-stik eller bilopladere, og spoofere kan bygges med open source-software eller billige komponenter, selvom jammere er ulovlige i de fleste lande.
Hvad er forskellen mellem RF-dronejamming og GNSS-spoofing?
RF-dronejamming overdøver GNSS-signaler med støj og nægter modtageren service, hvilket typisk medfører signaltab. GNSS-spoofing sender derimod forfalskede, troværdige signaler, der narrer modtageren til at beregne en forkert position eller tid. Jamming forstyrrer, mens spoofing bedrager, og sidstnævnte er sværere at opdage uden avancerede modforanstaltninger.
Hvorfor er GNSS-spoofing farligere end jamming?
GNSS-spoofing er farligere, fordi modtageren ikke opdager angrebet og fortsætter med at rapportere en tilsyneladende normal position. Det kan føre droner, autonome køretøjer og skibe på afveje eller forfalske tidsstempler i finansielle transaktioner og telenetværk. Jamming forårsager derimod et tydeligt signaltab, som systemet ofte kan opdage og håndtere via backup-systemer.