Entenda como funcionam o jamming de RF em drones e o spoofing de GNSS, por que a falsificação é mais perigosa que a interferência e quais técnicas de detecção e mitigação protegem receptores, aeronaves e redes críticas.
O que é jamming de RF em drones e como ele funciona?
O jamming de radiofrequência (RF) nada mais é do que a transmissão intencional de ruído ou sinais na mesma faixa de frequência utilizada pelo GNSS, com o propósito de sobrepor e interromper a recepção. Na prática, o jammer não tenta imitar o satélite: ele apenas abafa o sinal legítimo com potência suficiente para que o receptor não consiga adquirir nem rastrear as constelações. É a lógica do barulho excessivo, e não a da mentira bem elaborada.
Os sinais GNSS chegam à superfície já extremamente enfraquecidos, afinal, percorrem mais de 20.000 quilômetros desde os satélites. É justamente essa fragilidade natural que explica por que aparelhos baratos conseguem causar um estrago tão grande. Um jammer, por exemplo, pode atuar nas bandas de 1,2 GHz ou 1,5 GHz, cortando a conexão de um drone com os satélites e deixando o receptor completamente sem referência de posição ou de tempo.
Existem algumas variações técnicas que vale a pena conhecer. No sweep jamming, a frequência da portadora muda com o tempo; já no single-frequency jamming, ela fica fixa. Também existem equipamentos multifrequência, que conseguem atingir vários sinais GNSS ao mesmo tempo. Independentemente da configuração, o resultado costuma ser o mesmo: perda total de posicionamento ou uma degradação severa da precisão, com queda brusca na intensidade do sinal e aumento do piso de ruído.
Para quem opera drones, o efeito é imediato: sem GNSS, o voo autônomo perde a referência, o retorno automático pode falhar e a missão acaba tendo que ser abortada. Em sistemas maiores, como as redes de telecomunicações que dependem do timing fornecido pelo GNSS, o jamming também pode bagunçar a sincronização. A detecção, nesse caso, costuma ser até relativamente direta: perda súbita de sinal, falha no cálculo da posição e elevação anormal do ruído de fundo.
O que é spoofing de GNSS e por que ele é diferente do jamming?
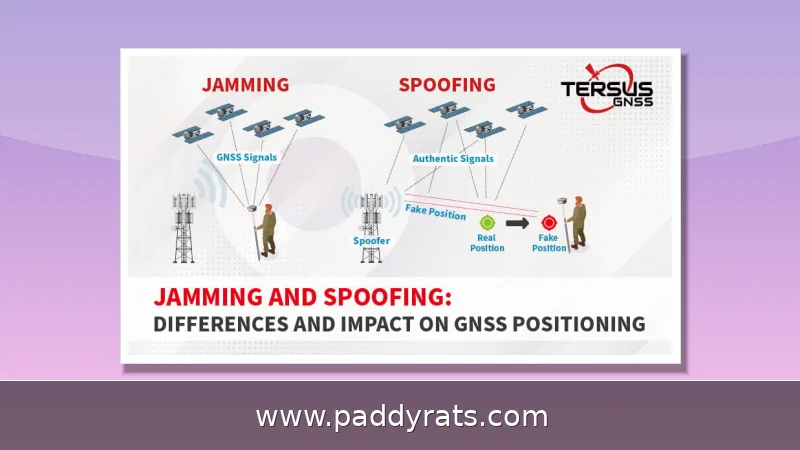
O spoofing de GNSS funciona assim: alguém transmite sinais falsos que imitam satélites de verdade, só que com o timing e os dados de navegação alterados de propósito. A ideia é fazer o receptor acreditar que está numa posição ou num horário que não correspondem à realidade. É aí que mora a diferença central em relação ao jamming: enquanto o jamming simplesmente nega o serviço, cortando o sinal, o spoofing engana o serviço. E o mais complicado é que o receptor não tem como perceber de imediato que está sendo atacado — ele apenas confia naquela informação falsa, que parece perfeitamente plausível.
Essa diferença muda completamente a natureza do risco. No caso do jamming, o sistema percebe que perdeu o sinal — há uma falha clara, e o equipamento sabe que algo está errado. Já no spoofing, a história é outra: o receptor continua achando que está operando normalmente, recebendo dados que parecem legítimos. Só que esses dados são falsos. E é justamente aí que mora o perigo, porque um drone pode ser conduzido para uma rota completamente errada, um veículo autônomo pode ser desviado, registros de tempo em transações financeiras podem ser adulterados e a sincronização em redes de telecomunicações pode ir por água abaixo — tudo isso sem que o sistema dê qualquer sinal de alerta. Por isso, o spoofing costuma ser visto como uma ameaça bem mais perigosa do que a simples interferência.
Na prática, o spoofing dá muito mais trabalho: é preciso recriar com fidelidade os sinais de vários satélites e transmiti-los de forma convincente para enganar um receptor que esteja por perto. Ou seja, exige um nível de sofisticação bem maior do que o de um jammer simples. Só que essa barreira caiu bastante com a popularização dos rádios definidos por software, os SDRs. Hoje em dia, dá para montar um spoofer usando software de código aberto ou peças de baixo custo, o que amplia consideravelmente a superfície de ameaça.
Detectar um ataque de spoofing não é nada simples sem técnicas avançadas de anti-spoofing, como autenticação de sinal e verificações de consistência. Sem esses recursos, o receptor pode ficar enganado por muito tempo, acreditando estar operando normalmente. Aí é que mora a diferença fundamental entre os dois ataques: o jamming interrompe o serviço por pura interferência, enquanto o spoofing engana o receptor com informações falsas. Em outras palavras, um faz o sistema perder o sinal; o outro faz o sistema confiar em dados que simplesmente não são verdadeiros.
Jamming vs spoofing: objetivos, métodos e impactos comparados
Colocar jamming e spoofing frente a frente é uma forma bem direta de enxergar onde cada um ataca: um interfere, o outro engana. Objetivo, método, impacto e detecção mudam bastante de um caso para o outro — e é justamente aí que mora a confusão. A tabela abaixo reúne os pontos essenciais que quem opera drones, gerencia infraestrutura crítica ou trabalha com segurança precisa ter na ponta da língua.
| Critério | Jamming de RF | Spoofing de GNSS |
|---|---|---|
| Objetivo | Negar o serviço GNSS | Enganar o receptor com sinais falsos |
| Método | Ruído de alta potência, tons varridos, multifrequência | Sinais falsos com timing e navegação manipulados |
| Impacto | Perda total ou degradação de precisão | Posição ou tempo errados sem percepção do ataque |
| Detecção | Queda de sinal, ruído elevado, falha de posição | Difícil sem autenticação e checagens de consistência |
| Natureza | Disrupção | Engano |
Olhando a tabela, dá para entender por que as defesas também seguem caminhos diferentes. No caso do jamming, a aposta é em resistência e redundância: filtros adaptativos, antenas com formação de feixe e apoio de um sistema inercial como backup. Já contra o spoofing, o foco muda para verificação e autenticidade — assinaturas digitais, uso de várias constelações ao mesmo tempo e monitoramento de anomalias no sinal.
Na prática, esses dois ataques costumam andar juntos. O adversário pode começar interferindo, só para bagunçar o receptor, e depois partir para a falsificação e assumir o controle. É por isso que arquiteturas realmente resilientes enxergam jamming e spoofing como ameaças que se complementam, e não como problemas separados. Antes de confiar em qualquer camada única de proteção, o ideal é testar cenários híbridos, em que as duas técnicas aparecem ao mesmo tempo.
Incidentes reais de interferência GNSS e suas consequências
O histórico de incidentes mostra que a ameaça não é teórica. Em 2017, mais de 20 embarcações relataram casos de spoofing de GPS perto do porto de Novorossiysk, no Mar Negro, na Rússia. Nos mapas digitais, os navios apareciam deslocados por centenas de quilômetros, embora estivessem parados na realidade. O episódio se tornou referência para discutir vulnerabilidades de navegação.
Em 2022, um evento de interferência GNSS perto do aeroporto de Dallas-Fort Worth, nos Estados Unidos, afetou sistemas de navegação de aeronaves em uma área ampla. O caso evidenciou a fragilidade de infraestruturas críticas, incluindo redes de telecomunicações que dependem de timing baseado em GNSS. A IATA chegou a pedir ação urgente sobre interferência GNSS.
A interferência também tem sido usada para impedir o uso de drones em eventos de grande público, como a Euro 2024 e os Jogos Olímpicos, além de aplicações militares próximas a fronteiras. Múltiplos aeroportos, especialmente em zonas de conflito ou áreas de fronteira, relatam jamming frequente de GPS afetando navegação durante decolagens e pousos.
No crime organizado, jammers são usados para desativar rastreamento de cargas de alto valor, facilitando roubo de mercadorias e sequestro de veículos. Há ainda o impacto no ADS-B, que depende de GNSS para dados de posição: o jamming pode impedir a aeronave de transmitir localização correta, enquanto o spoofing pode falsificá-la, comprometendo a consciência situacional do espaço aéreo.
Disponibilidade e legalidade de jammers e spoofers
A barreira de entrada para essas ameaças é baixa. Jammers comerciais vendidos como ferramentas de privacidade podem ser comprados online por valores a partir de cerca de US$ 20, às vezes disfarçados de pen drives ou carregadores de carro. Apesar da aparência inofensiva, são ilegais na maioria dos países e seu uso pode gerar responsabilização criminal.
Spoofers, por sua vez, podem ser construídos com software de código aberto ou componentes de baixo custo. O avanço dos rádios definidos por software tornou essas ameaças mais disseminadas, permitindo que pesquisadores e atacantes gerem sinais complexos com equipamentos acessíveis. Isso não significa que qualquer pessoa consiga um ataque sofisticado de imediato, mas reduz drasticamente o custo de experimentação.
Alguns jammers têm capacidade multifrequência e miram vários sinais GNSS ao mesmo tempo, o que amplia o raio de impacto. Para operadores de drones e gestores de infraestrutura, a conclusão é que a disponibilidade desses dispositivos exige defesa em profundidade, e não apenas confiança na ilegalidade como barreira.
Vale lembrar que o uso de jammers e spoofers é regulado e, em muitos casos, proibido. Ainda assim, a fiscalização é difícil, especialmente quando os dispositivos são pequenos, portáteis e facilmente ocultáveis. Por isso, a resiliência técnica dos receptores continua sendo a linha de defesa mais confiável.
Técnicas de mitigação anti-jamming e anti-spoofing
As defesas anti-jamming combinam filtragem e geometria de antena. Filtros adaptativos com notch filters suprimem as frequências de interferência, enquanto antenas com beamforming, como as Controlled Reception Pattern Antennas (CRPAs), conseguem anular a direção do jammer. A integração com Sistemas de Navegação Inercial (INS) fornece posicionamento de backup durante apagões de GNSS.
Já as defesas anti-spoofing priorizam autenticação e verificação. A autenticação de mensagens de navegação, como o Open Service Navigation Message Authentication (OSNMA) do Galileo, adiciona elementos criptográficos que dificultam a falsificação. Protocolos futuros, como o GPS Chimera, seguem a mesma lógica de assinaturas digitais. O uso multifrequência e multi-constelação, com L1 e L5 e combinação de GPS com Galileo, torna o spoofing mais difícil.
No nível do receptor, a detecção monitora intensidade de sinal, deslocamentos Doppler e checagens de consistência. Receptores multi-constelação e multifrequência usam GPS, Galileo, GLONASS e BeiDou, além de L1, L2 e L5, para identificar discrepâncias, resistir a jamming de banda estreita e detectar anomalias como sinais anormalmente fortes.
A detecção proativa inclui monitoramento de espectro nas bandas GNSS, indicações de intensidade de sinal recebido (RSSI) para identificar potências anômalas, técnicas de diferença de tempo ou ângulo de chegada para localizar fontes de interferência e geofencing para restringir operação a áreas conhecidas e disparar alertas se a posição saltar para fora.
A fusão de sensores e fontes alternativas de PNT complementa esse conjunto. Combinar GNSS com INS, usando acelerômetros e giroscópios, permite rastrear movimento sem sinais externos. A tecnologia Trimble Maxwell inclui processamento de sinal que monitora, analisa e remove interferências indesejadas.
Em testes, o Safran Federal Systems BroadSim permite gerar simultaneamente sinais de jamming e spoofing em um único sistema, com tipos de interferência como Carrier Wave, Additive White Gaussian Noise (AWGN) e IQ File Playback. A solução oferece controle por software Skydel e 4 saídas de RF, suporta múltiplas constelações simultâneas e permite gerar centenas de sinais de interferência com diferentes potências, modulações e localizações, com jamming ligado ou desligado via GUI e API durante a execução.
Métodos de detecção e boas práticas de resiliência GNSS
A resiliência começa pela visibilidade. Monitorar o espectro nas bandas GNSS permite identificar anomalias antes que elas derrubem o serviço. Indicadores de intensidade de sinal, como o RSSI, ajudam a flagrar potências incompatíveis com sinais satelitais legítimos, que são naturalmente fracos. Quanto antes a anomalia é percebida, menor o dano operacional.
Técnicas de diferença de tempo e ângulo de chegada permitem localizar a fonte de interferência, informação valiosa para ações de fiscalização e para ajustar rotas ou operações. O geofencing adiciona uma camada prática: se a posição calculada salta para fora de uma área conhecida, o sistema dispara alertas e pode assumir modos seguros.
A combinação de múltiplas constelações e frequências é uma das defesas mais eficazes, porque aumenta a dificuldade de spoofing e reduz a vulnerabilidade a jamming de banda estreita. Ao mesmo tempo, a fusão com INS e outras fontes de PNT garante continuidade quando o GNSS fica indisponível ou suspeito.
Boas práticas incluem validar timing e posição com fontes independentes, manter relógios de backup, testar cenários de interferência e falsificação e treinar equipes para reconhecer sinais de ataque. Em drones, isso significa definir comportamentos seguros de retorno, limites de voo e critérios claros para abortar missões quando a integridade do GNSS for questionável.
Por fim, a defesa eficaz é em camadas: antena, filtragem, autenticação, fusão de sensores, monitoramento e procedimentos operacionais. Nenhuma técnica isolada resolve todos os cenários, mas a combinação reduz drasticamente a probabilidade de um ataque passar despercebido e aumenta a capacidade de manter operações seguras mesmo sob interferência.
Perguntas frequentes sobre jamming de RF e spoofing de GNSS
Qual é a principal diferença entre jamming de RF e spoofing de GNSS?
O jamming sobrecarrega receptores GNSS com ruído de radiofrequência de alta potência nas mesmas bandas, causando perda de sinal ou degradação de precisão. O spoofing transmite sinais satelitais falsos com timing e dados de navegação manipulados, fazendo o receptor calcular posição ou tempo incorretos sem perceber que está sob ataque.
Dispositivos de jamming e spoofing são fáceis de obter?
Sim. Os sinais GNSS são fracos porque os satélites estão a mais de 20.000 quilômetros, o que os torna alvos fáceis. Jammers comerciais são vendidos online por valores a partir de cerca de US$ 20, às vezes disfarçados de pen drives ou carregadores, e spoofers podem ser construídos com software de código aberto ou componentes de baixo custo, embora jammers sejam ilegais na maioria dos países.
Jammers e spoofers são legais? Qual o impacto da disponibilidade?
Jammers comerciais são ilegais na maioria dos países, mas podem ser comprados online por cerca de US$ 20, disfarçados de pen drives ou carregadores. Spoofers podem ser construídos com SDRs e software de código aberto. Essa baixa barreira de entrada amplia a superfície de ameaça, exigindo defesa em profundidade, pois a ilegalidade não impede o uso malicioso.