En holdbar spektrumovervågningslog kombinerer tidsstemplede målinger, IQ-optagelser og et automatiseret revisionsspor, så hændelser kan afspilles og dokumenteres. Her gennemgår jeg felter, standarder og faldgruber, når RF-data skal kunne stå som compliance-evidens.
Hvad gør en spektrumovervågningslog gyldig som compliance-evidens?
En log bliver først til evidens, når en tredjepart kan genafspille den og forstå, hvad der er sket, uden at have haft adgang til den oprindelige operatør. Derfor er det nyttigt at se på tre lag: sensoren eller modtageren, som opsamler RF-målingerne, softwaren som lagrer og klassificerer dem, og selve analyseprocessen, hvor resultaterne fortolkes. Målingen dokumenterer altså, at noget faktisk skete i spektret – fortolkningen kommer først bagefter, og den skal fremgå tydeligt af loggen. For uden tidsstempler, kontekst og en optagelse, der kan reproduceres, er en skærmdump i praksis værdiløs i en revision.
Hvilke kernefelter skal loggen indeholde?
En ordentlig log kobler hver måling til tid, frekvens, effekt og båndbredde, og den skal også pege tilbage på den rå optagelse, så man senere kan dokumentere, hvad der faktisk blev målt. ICX-FieldHawk Data Record and Playback optager spektrum og IQ til fil med tidsstempler, og det kan ske med op til 100 MHz båndbredde i den indbyggede hukommelse på 128 Mbyte eller kontinuerligt op til 25 MHz. Netop derfor kan en kortvarig interferenshændelse afspilles og måles bagefter, når man sidder med sagen og har tid til at gå i dybden. Ud over de grundlæggende felter vil jeg anbefale, at man også logger antennetype, gain, RBW og detektionsindstillinger samt en reference til den baseline, man arbejder ud fra. Ellers bliver det svært at vurdere senere hændelser mod det dokumenterede normalbillede, og så svækkes loggens værdi som evidens.
I praksis kan en feltstruktur se nogenlunde sådan ud – det er ikke en hellig skabelon, men et fornuftigt udgangspunkt, som de fleste vil kunne arbejde videre med.
| Felt | Indhold | Formål |
|---|---|---|
| Tidsstempel | UTC med millisekundopløsning | Placering af hændelsen i tid |
| Frekvens og båndbredde | Centerfrekvens, span, RBW | Reproducerbar måling |
| Effekt | Niveau, DANL, fasestøj | Vurdering af signalstyrke |
| IQ-reference | Filnavn, varighed, størrelse | Afspilning og efterprøvning |
| Opsætning | Antenne, gain, detektor | Kontekst for målingen |
| Baseline | Referencefil og dato | Sammenligning over tid |
Tabellen er ikke en facitliste, men et minimum, hvis en revisor skal kunne følge kæden fra hændelse til dokumentation. Derfor logger jeg også hændelsestype, operatør og eventuelle undtagelser. Manglende kontekst er nemlig en af de hyppigste grunde til, at målinger, der ellers er korrekte, ikke kan bruges som evidens.
Hvordan bevarer record and playback korte og periodiske interferenshændelser?
Interferens optræder ofte som korte, periodiske hændelser, og en enkelt spektrumskanning fanger sjældent præcis det øjeblik, hvor det sker. Record and playback giver efterforskeren mulighed for at afspille optagelsen, zoome ind på det præcise tidspunkt og måle signalet i ro og mag, mens selve optagelsen følger med rapporten som dokumentation. Jeg har set sager, hvor en hændelse på bare 200 ms var afgørende, og hvor det kun var den tidsstemplede IQ-fil, der kunne dokumentere, hvad der faktisk skete. Intermodulationsprodukter som 2f1 - f2 og f1 + f2 - f3, frekvensdrift og overdreven sendeeffekt bliver markant lettere at identificere, når hele sekvensen kan afspilles igen fra start til slut.
Hvordan mapper man ITU-R-anbefalinger til logarbejdsgangen?
ITU-R SM.1537 handler om automatisering og integration af spektrumovervågningssystemer med automatiseret spektrumforvaltning, så de målte data kan gå direkte ind i arbejdsgangene. ITU-R SM.2117 giver retningslinjer og tekniske specifikationer for spektrumovervågning og interferensmåling med digitale teknikker, inklusive brug af I/Q-data. Og ITU Spectrum Monitoring Handbook er egentlig mest en samling anbefalede bedste praksisser for regulatorer – ikke ufravigelige krav. Derfor har jeg valgt at lægge SM.1537 og SM.2117 ind som logskabeloner, så felter, tidsstempler og IQ-referencer følger anbefalingerne helt fra første måling.
På sikkerheds- og revisionssiden er der også krav at leve op til. ISO/IEC 27001:2022 med kontrollerne A.8.15 (Logging) og A.8.16 (Monitoring activities) peger direkte på, at der skal føres log og overvåges – og SOC 2 Type II tester, om kontrollerne faktisk virker over en periode, typisk tre til tolv måneder. Det er her, kontinuerlig logning viser sin værdi: den leverer evidens gennem hele perioden i stedet for enkelte stikprøver. PCI DSS går et skridt længere og giver trinvise lister over, hvilken eventlog-dokumentation der skal være på plads. Min tilgang er bevidst at koble hvert enkelt kontrolpunkt til et konkret logfelt, så revisionen kan følge kæden fra krav til måling uden at skulle have manuelle forklaringer undervejs.
Faste stationer eller mobil indsats: hvilken logarkitektur passer?
Faste stationer og mobile enheder stiller ret forskellige krav til, hvordan logarkitekturen skal skrues sammen. Her er HAROGIC SA Series interessant, fordi den er USB-baseret og vejer under 500 g, mens PX Series og Handheld Series begge ligger på 1,5 kg — det gør dem anvendelige til henholdsvis faste, uovervågede opsætninger og mobil indsats. ICX-Series USB-analysatoren kan desuden integreres i uovervågede installationer, hvor sweeps og optagelser kører efter en plan via API'et, og LAN-varianten flytter modulet over på Gigabit Ethernet, så det kan betjenes fra en fjernstation.
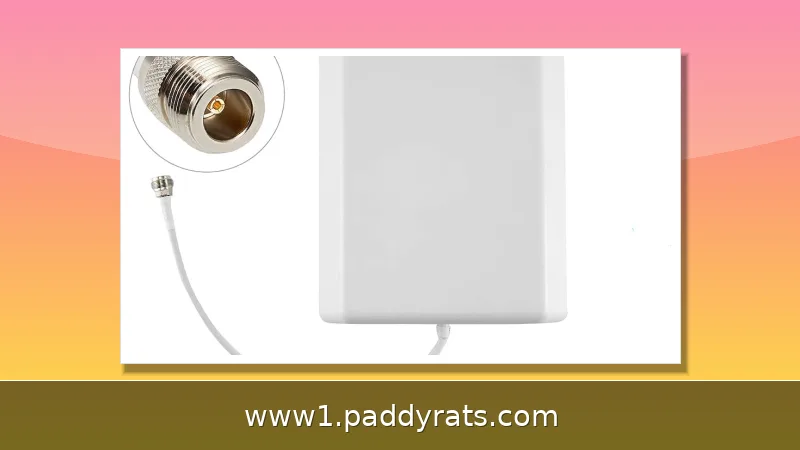
Anritsu MS27102A er en fjernspektrummonitor, som er lavet til at afhjælpe interferens og til at identificere ulovlig eller ulicenseret signalaktivitet. Når det gælder retningsbestemmelse, dækker RFA-3100-N fra 500 MHz til 10 GHz med typisk 5 dBi gain og en 20 dB forstærker med bypass. Jeg vælger arkitekturen ud fra, om beviset skal indsamles på en fast lokalitet over flere måneder, eller om en mobil enhed skal dokumentere en hændelse på stedet og sende optagelsen videre bagefter.
Hvilke tekniske specifikationer bør logges sammen med målingen?
Specifikationer er en del af evidensen, fordi de forklarer målingens følsomhed og begrænsninger. HAROGIC-analysatorer dækker 9 kHz til 4,5/6/9/20/40 GHz med fasestøj ned til -110 dBc/Hz ved 1 GHz og 10 kHz offset, DANL på -168 dBm/Hz ved 1 GHz og sweep-hastighed over 1 THz/s ved RBW 250 kHz. ICX-FieldHawk angiver 1 THz/s ved 250 kHz RBW med spur rejection bypassed.
| Parameter | Værdi | Relevans for log |
|---|---|---|
| Frekvensområde | 9 kHz til 40 GHz | Dækning af bånd |
| Fasestøj | -110 dBc/Hz | Følsomhed ved smalle signaler |
| DANL | -168 dBm/Hz | Detektionsgrænse |
| Sweep-hastighed | over 1 THz/s | Fangst af korte hændelser |
| API | C++, Python, Linux, Windows | Automatisering af log |
Den åbne API med C++, Python, Linux og Windows gør det muligt at skrive målinger direkte til et revisionsspor uden manuelle mellemled. Jeg dokumenterer altid, om spur rejection var aktiv, fordi det ændrer målingens fortolkning og skal fremgå af loggen.
Hvordan undgår man manuel evidens, forældede records og manglende kontekst?
Manuel evidensindsamling skaber forældet evidens, manglende kontekst eller uløste undtagelser, der præsenteres som afsluttede opgaver, og det producerer compliance-teater. 2026 State of Continuous Compliance Monitoring-rapporten viser, at 83 % af organisationerne rapporterede moderate eller store forsinkelser fra manuelt compliance-arbejde, at 53 % sagde, at én fuldtidsmedarbejders indsats går til evidensindsamling, at 85 % forsinkede eller eliminerede ældre GRC-aktiviteter, og at 44 % udskød kontroltest og overvågning. Jeg automatiserer derfor evidenssporet omkring kontrollen i stedet for blot afkrydsningen.
Hvilke risici og begrænsninger skal loggen erkende?
Overvågning fortæller ikke automatisk, hvem der sender, om transmissionen er autoriseret, det fulde meddelelsesindhold eller operatørens hensigt. Loggen kan vise, at et signal findes, hvor i båndet det optræder, hvor ofte og hvor stærkt, og om adfærden ændrer sig, men yderligere svar kræver retningsbestemmelse, afkodning af tilladelser eller regulatorisk efterforskning. Jeg skriver derfor eksplicit i loggen, hvad den ikke beviser. Brug af spektrumovervågning og kontraovervågning er underlagt gældende nationale love og regler og bør begrænses til autoriserede sikkerheds-, stats- og institutionsbrugere. SDR-baseret overvågning erstatter ikke certificeret compliance-testning eller arbejde udført af nationale spektrummyndigheder. IBM Cost of a Data Breach Report 2025 viser en gennemsnitlig identificeringstid på 181 dage plus 60 dage til inddæmning og en global gennemsnitsomkostning på 4,44 mio. USD, hvilket understreger værdien af kontinuerlige, tidsstemplede spor.
Hvordan bygger man en revisionsklar arbejdsgang fra baseline til alarm?
Jeg starter med modtagning alene, opbygger en baseline og dokumenterer, hvordan normalen ser ud, før alarmer bruges til at undersøge meningsfulde ændringer. Ved et pre-show RF-site-audit sweepes UHF 470 til 698 MHz for at kortlægge aktive TV-kanaler, støjguive og omgivende interferens, og rå scandata kan eksporteres via SDK eller API til koordineringsværktøjer som SoundBase eller Wireless Workbench. Carrier-mask-verifikation bekræfter, at uplink-transmissioner holder sig inden for tildelte båndbreddemasker, mens spurious- og harmonisk detektion sweeper brede områder for uønskede emissioner.
Rækkefølgen er vigtig: optag hændelsen først, lokaliser derefter kilden. En tidsstemplet optagelse dokumenterer, at interferensen skete, mens et retningspejling peger mod kilden. Jeg gemmer både spektrogram, historisk trace og realtidsdensitet sammen med IQ-filen, så både overblik og detalje kan fremvises i samme revisionspakke. Sådan bliver loggen et operationelt værktøj og ikke bare en samling filer.
Ofte stillede spørgsmål om spektrumovervågningslog og compliance-evidens
Hvad skal en spektrumovervågningslog indeholde for at kunne bruges som compliance-evidens?
En forsvarlig log skal parre målinger med tidsstempler og nok detaljer til at genafspille hændelsen. ICX-FieldHawk optager spektrum og IQ til fil med tidsstempler, op til 100 MHz båndbredde i 128 Mbyte indbygget hukommelse eller kontinuerligt op til 25 MHz, så en kortvarig interferenshændelse kan afspilles og måles senere. Loggen bør også indeholde frekvens, effekt, båndbredde, antenneopsætning og baseline-reference.
Hvordan adskiller spektrumovervågning sig fra en enkelt spektrumanalysator-kontrol?
En spektrumanalysator er et værktøj, mens spektrumovervågning er en vedvarende praksis. Overvågning indebærer gentagne målinger, automatiseret indsamling, langsigtede records eller netværksbaseret sensing på flere lokaliteter, og derfor knyttes den til drift, håndhævelse, compliance eller sikkerhedsbevidsthed frem for blot bænktest.
Kan spektrumovervågningslogs bevise, hvem der sendte et uautoriseret signal?
Ikke alene. Overvågning kan vise, at et signal findes, hvor i båndet det optræder, hvor ofte og hvor stærkt, og om adfærden ændrer sig. Den afslører ikke automatisk, hvem der sender, om transmissionen er autoriseret, meddelelsesindholdet eller operatørens hensigt. De svar kræver ofte retningsbestemmelse, afkodning af tilladelser eller regulatorisk efterforskning.
Hvilke ITU-anbefalinger styrer automatiseret spektrumovervågning og logning?
ITU-R SM.1537 handler om automatisering og integration af spektrumovervågningssystemer med automatiseret spektrumforvaltning, så målte data kan bruges automatisk. ITU-R SM.2117 giver retningslinjer og tekniske specifikationer for spektrumovervågning og interferensmåling med digitale teknikker, herunder brug af I/Q-data. Sammen danner de grundlag for en logskabelon med tidsstempler og IQ-referencer.