Una bitácora de monitoreo de espectro solo sirve como evidencia de cumplimiento si combina mediciones, marcas de tiempo y capacidad de reproducción del evento. Aquí detallo qué campos incluir, cómo alinear el registro con las recomendaciones de la UIT y qué errores manuales convierten la evidencia en teatro de cumplimiento.
¿Qué hace que una bitácora de monitoreo de espectro sea admisible como evidencia de cumplimiento?
En mi experiencia revisando auditorías de RF, una bitácora se vuelve evidencia cuando un tercero puede reconstruir el evento sin depender de mi memoria. Para lograrlo hacen falta tres cosas: una medición objetiva, una marca de tiempo confiable y la posibilidad de reproducir la captura. El monitoreo convierte el entorno de radiofrecuencia en evidencia; la interpretación viene después de medir, y esa separación es justo lo que le da valor probatorio al registro.
El monitoreo tiene tres capas: los sensores o receptores que recolectan las mediciones de RF, el software de procesamiento que almacena, clasifica y visualiza, y los flujos de análisis que interpretan los resultados. Si cualquiera de esas capas se queda fuera de la bitácora, el registro pierde contexto y, la verdad, ya no sirve igual como evidencia. Por eso insisto en algo: la evidencia se diseña desde el sensor, no se improvisa a la hora de la auditoría.
Campos esenciales: marcas de tiempo, frecuencia, potencia, ancho de banda y capturas IQ
Para que una bitácora aguante una revisión, cada medición tiene que ir amarrada a una marca de tiempo y con el detalle suficiente para reconstruir el evento. El ICX-FieldHawk de Berkeley Nucleonics, por ejemplo, graba espectro e IQ a archivo con sus marcas de tiempo: hasta 100 MHz de ancho de banda en los 128 Mbyte de memoria interna, o de corrido hasta 25 MHz. Ese nivel de detalle es justo lo que permite que una interferencia fugaz se pueda reproducir y medir después sin prisas.
En cada registro procuro dejar los campos mínimos: fecha y hora con zona horaria, frecuencia central, ancho de banda, nivel de potencia, resolución de barrido, ubicación del sensor y el hash del archivo de captura. También anoto el modelo del receptor y la versión de firmware, porque dos equipos que se llaman igual pueden comportarse muy distinto según cómo estén configurados. Si falta cualquiera de esos metadatos, a la hora de la verdad la evidencia se cae: defenderla ante un regulador o un auditor externo se vuelve un dolor de cabeza.
Grabación y reproducción: cómo preservar interferencias breves e intermitentes
La grabación y reproducción le permite a un investigador regresar a la captura, hacer zoom en el momento exacto y medir la señal con calma; además, la grabación viaja junto con el reporte. En la práctica, esto cambia la conversación: ya no discutimos si la interferencia ocurrió, sino qué la causó. La captura con marca de tiempo deja constancia de que el evento sucedió, y el rumbo direccional apunta hacia la fuente.
Entre los mecanismos de interferencia que me tocó ver con más frecuencia están la distorsión por intermodulación (2f1 - f2, f1 + f2 - f3), la interferencia transitoria o intermitente, la deriva de frecuencia y la potencia de transmisión excesiva. Contra eso, la lógica es sencilla: primero se registra y después se localiza. Un barrido de auditoría previo al evento —por ejemplo, en UHF de 470 a 698 MHz— sirve para mapear los canales de TV activos, los pisos de ruido y la interferencia ambiental; esos datos crudos se pueden exportar vía SDK o API a herramientas de coordinación como SoundBase o Wireless Workbench.
¿Cómo se alinean las recomendaciones de la UIT con los flujos de registro?
La ITU-R SM.1537 se enfoca en la automatización e integración de los sistemas de monitoreo del espectro con la gestión automatizada del mismo, para que los datos que se miden se aprovechen de manera automática. Por su parte, la ITU-R SM.2117 da directrices y especificaciones técnicas para monitorear y medir interferencias con técnicas digitales, y ahí entra también lo del uso de datos I/Q. Ya por último, el Manual de Monitoreo del Espectro de la UIT más bien junta buenas prácticas sugeridas para los reguladores; no son imperativos legales ni mucho menos.
Ahora, el cumplimiento corporativo también mete lo suyo. ISO/IEC 27001:2022 tiene los controles A.8.15 (registro de eventos) y A.8.16 (actividades de monitoreo); SOC 2 Tipo II evalúa qué tan efectivos son los controles durante un periodo de observación que va de tres a doce meses, y si el registro es continuo, pues cubre todo ese lapso; PCI DSS, por su parte, lista paso a paso qué documentación de registros de eventos hace falta para cumplir. Al final, la bitácora de RF tiene que hablar los dos idiomas: el técnico y el de auditoría.
Estaciones fijas frente a respuesta móvil: arquitecturas de registro comparadas
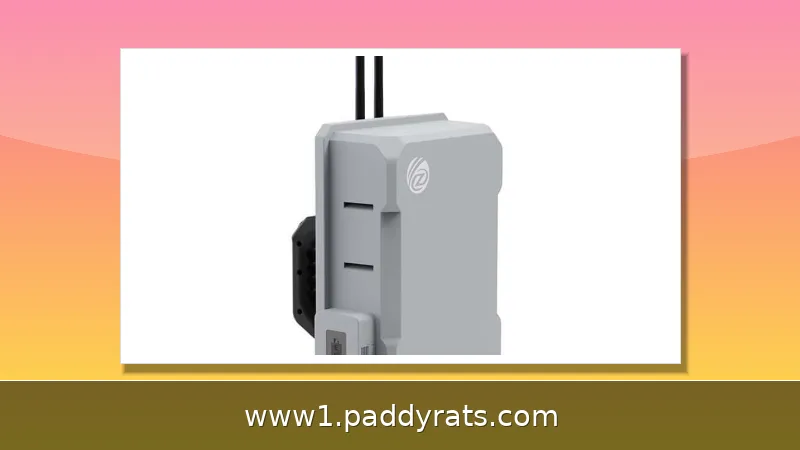
A la hora de comparar arquitecturas, vale la pena detenerse en qué sensor conviene para cada escenario. En despliegues fijos, un analizador USB integrado en configuraciones no atendidas se encarga de ejecutar barridos y grabaciones programadas mediante API; si necesitas un puesto remoto, la variante LAN coloca el módulo en Gigabit Ethernet y te resuelve la conexión. Para respuesta móvil, en cambio, el equipo tiene que aguantar el trajín: el ICX-FieldHawk-R es un chasis IP68 protegido contra impactos, con clases de temperatura que llegan hasta -40 °C, y los modelos ICX-045, 060 y 090 suman mapas de calor referenciados por GPS en modo Mapping.
| Arquitectura | Ventaja principal | Limitación a documentar |
|---|---|---|
| Estación fija con analizador USB | Barridos y grabaciones programadas por API, operación no atendida | Requiere conectividad y mantenimiento del sitio |
| Variante LAN en Gigabit Ethernet | Acceso remoto a un puesto de monitoreo | Depende de la red y su seguridad |
| Unidad móvil IP68 | Operación en campo con temperaturas hasta -40 °C | Autonomía y calibración en movimiento |
| Analizador portátil de mano | 1.5 kg, traslado rápido entre sitios | Menor tiempo de captura continua |
La tabla anterior no agota el mercado: los analizadores HAROGIC cubren de 9 kHz a 4.5, 6, 9, 20 o 40 GHz, con ruido de fase de hasta -110 dBc/Hz a 1 GHz con offset de 10 kHz, DANL de -168 dBm/Hz a 1 GHz y velocidad de barrido superior a 1 THz/s con RBW de 250 kHz, además de API abierta con soporte para C++, Python, Linux y Windows. La serie SA es USB y pesa menos de 500 g; la serie PX, también USB, pesa 1.5 kg; la serie de mano ronda 1.5 kg. El Anritsu MS27102A, por su parte, es un monitor remoto de espectro diseñado para mitigar interferencias e identificar actividad ilegal o no licenciada.
Errores comunes: evidencia manual, registros obsoletos y contexto faltante
El informe State of Continuous Compliance Monitoring de 2026 encontró que 83% de las organizaciones reportó retrasos moderados o graves por trabajo manual de cumplimiento; 53% dijo que se dedica el esfuerzo equivalente a un empleado de tiempo completo a la recolección de evidencia; 85% retrasó o eliminó actividades heredadas de GRC; y 44% pospuso pruebas y monitoreo de controles. El costo no es solo operativo: el IBM Cost of a Data Breach Report 2025 situó el tiempo promedio para identificar una brecha en 181 días, más 60 días para contenerla, con un costo global promedio de 4.44 millones de dólares y 10.22 millones en Estados Unidos.
La recolección manual introduce evidencia obsoleta, contexto faltante o excepciones sin resolver presentadas como tareas completadas; eso produce teatro de cumplimiento. La alternativa es automatizar la huella de evidencia alrededor de un control, no solo el acto de marcar una casilla. El monitoreo continuo conecta telemetría, lógica de control, decisiones de riesgo y respuesta, y deja un rastro verificable en cada paso.
Riesgos y límites: lo que una bitácora no puede probar
Conviene ser explícito: el monitoreo no dice automáticamente quién transmite, si la transmisión está autorizada, el contenido completo del mensaje ni la intención del operador. Puede mostrar que una señal existe, en qué parte de la banda aparece, con qué frecuencia y fuerza, y si su comportamiento cambia. Responder quién y por qué puede requerir radiogoniometría, decodificación de permisos o una investigación regulatoria formal.
También hay límites legales y de alcance. El uso de sistemas de monitoreo y contramonitoreo de espectro está sujeto a las leyes y regulaciones nacionales aplicables, y su despliegue se restringe a usuarios autorizados de seguridad, gobierno e instituciones. Además, el monitoreo basado en SDR no sustituye las pruebas de cumplimiento certificadas ni el trabajo de la autoridad nacional de espectro. Documentar esas limitaciones en la propia bitácora fortalece la evidencia en lugar de debilitarla.
Verificación de máscara de portadora y detección de emisiones no deseadas
Dos verificaciones concretas que incluyo en cualquier flujo de evidencia son la máscara de portadora y la detección de espurios y armónicos. La primera confirma que las transmisiones de enlace ascendente permanecen dentro de las máscaras de ancho de banda asignadas; la segunda barre rangos amplios en busca de emisiones no deseadas. Ambas se benefician de la velocidad de barrido: 1 THz/s con RBW de 250 kHz y rechazo de espurios desactivado permite cubrir bandas extensas en poco tiempo.
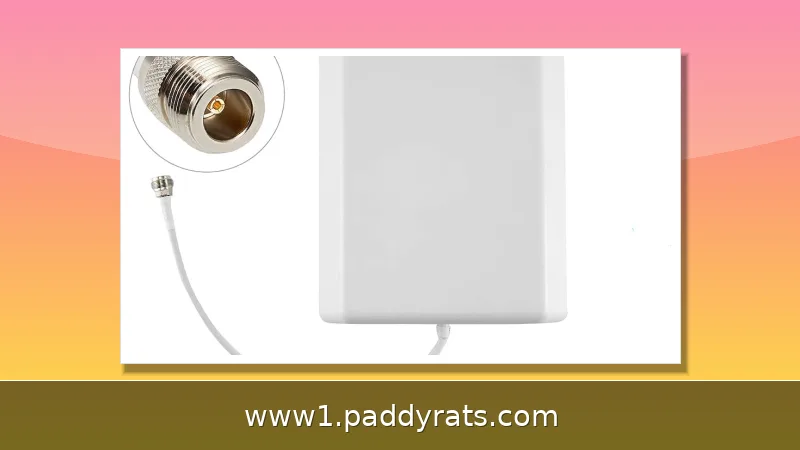
La antena también importa en la evidencia. La RFA-3100-N direccional cubre de 500 MHz a 10 GHz, con ganancia típica de 5 dBi y amplificador de 20 dB con bypass. Registrar el modelo de antena, su orientación y la ganancia aplicada convierte una medición relativa en un dato reproducible. Sin esa información, un tercero no puede distinguir entre una señal débil y una medición mal configurada.
Buenas prácticas para arrancar un programa de evidencia de RF
Mi recomendación es empezar con monitoreo de solo recepción, construir una línea base y documentar cómo se ve lo normal; después usar alertas para investigar cambios significativos. Esa línea base es la referencia contra la cual se juzga cualquier anomalía futura, y debe incluir fecha, ubicación, equipo y condiciones de medición. Sin línea base, cada captura es una anécdota.
Después conviene automatizar la recolección y el almacenamiento con marcas de tiempo, definir retención y respaldo, y revisar periódicamente que los registros sigan siendo legibles por las herramientas actuales. La evidencia que no se puede abrir en dos años no es evidencia. Cierro con una advertencia práctica: si la bitácora no permite que otra persona reproduzca el evento, todavía no está lista para una auditoría.
Preguntas frecuentes sobre bitácoras de monitoreo de espectro
¿Qué debe contener una bitácora de monitoreo de espectro para servir como evidencia de cumplimiento?
Una bitácora defendible debe emparejar cada medición con una marca de tiempo y suficiente detalle para reproducir el evento. El ICX-FieldHawk captura espectro e IQ a archivo con marcas de tiempo, hasta 100 MHz de ancho de banda en 128 Mbyte de memoria interna o de forma continua hasta 25 MHz, de modo que una interferencia fugaz puede reproducirse y medirse después.
¿En qué se diferencia el monitoreo de espectro de una revisión puntual con analizador?
Un analizador de espectro es una herramienta; el monitoreo de espectro es una práctica persistente. El monitoreo implica mediciones repetidas, recolección automatizada, registros de largo plazo o sensado en red en varios lugares, por lo que se vincula con operaciones, cumplimiento, aplicación regulatoria o conciencia de seguridad, y no solo con pruebas de banco.
¿Puede una bitácora de monitoreo probar quién transmitió una señal no autorizada?
No por sí sola. El monitoreo puede mostrar que una señal existe, en qué parte de la banda aparece, con qué frecuencia y fuerza, y si su comportamiento cambia. No revela automáticamente quién transmite, si la transmisión está autorizada, el contenido del mensaje ni la intención del operador; eso puede requerir radiogoniometría, permisos de decodificación o investigación regulatoria.
¿Qué recomendaciones de la UIT rigen el monitoreo automatizado y el registro?
La ITU-R SM.1537 aborda la automatización e integración de los sistemas de monitoreo de espectro con la gestión automatizada del espectro, lo que permite usar los datos medidos de forma automática. La ITU-R SM.2117 ofrece directrices y especificaciones técnicas para el monitoreo y la medición de interferencias con técnicas digitales, incluido el uso de datos I/Q.