Un log di monitoraggio dello spettro diventa prova di conformità solo se unisce misure, timestamp e la possibilità di riprodurre l'evento. Ecco campi obbligatori, metodi di cattura, riferimenti ITU e ISO e gli errori da evitare.
Cosa rende un log di monitoraggio dello spettro ammissibile come prova di conformità?
In pratica, un log di monitoraggio dello spettro diventa prova di conformità quando chiunque, anche a mesi di distanza, riesce a ricostruire cosa è stato misurato, dove, quando e con quale strumento. Non basta salvare un'immagine dello spettro: servono misure ripetibili, timestamp coerenti e la possibilità di riprodurre l'evento. Un log difendibile collega ai dati di frequenza e potenza il contesto operativo, la configurazione del ricevitore e la traccia delle modifiche. È questa catena di custodia documentale a distinguere un archivio tecnico da un vero audit trail RF, e a rendere il formato del log decisivo quanto lo strumento stesso.
Il passo iniziale è ascoltare e basta: si riceve soltanto, si costruisce una baseline di quello che è normale e la si documenta come si deve. Solo in un secondo momento gli avvisi diventano lo strumento per indagare sui cambiamenti che contano davvero. Del resto, un log che non parte da una baseline documentata rimane poco più di una raccolta di misure isolate: in una verifica di conformità, o in un procedimento di enforcement, difficilmente ti sarà di aiuto.
Quali campi deve contenere un log per essere prova difendibile?
Un log completo deve unire metadati e misure. I primi servono a identificare il sensore, la posizione, la configurazione e l'operatore; le seconde descrivono frequenza, potenza, larghezza di banda e durata. Se è presente anche la cattura IQ, si può riprodurre il segnale e misurarlo con calma, senza l'ansia di dover decidere tutto sul momento. Senza questi elementi, però, il record resta ambiguo e facilmente contestabile in sede di verifica.
| Campo | Contenuto | Perché serve |
|---|---|---|
| Timestamp | Data e ora sincronizzate, con riferimento GPS o NTP | Colloca l'evento nel tempo e lo rende riproducibile |
| Frequenza e banda | Centro, span, RBW, larghezza di banda | Definisce cosa è stato osservato e con quale risoluzione |
| Potenza | Livello misurato, DANL, guadagno antenna | Rende confrontabili misure e soglie |
| Cattura IQ | File IQ con timestamp e durata | Consente record and playback dell'evento |
| Configurazione | Modello, antenna, amplificatore, modalità | Garantisce ripetibilità della misura |
| Contesto | Posizione, operatore, scopo, riferimento normativo | Collega la misura al controllo di conformità |
Quella tabella è, in sostanza, il nucleo minimo che secondo me vale la pena adottare. Io ci aggiungo sempre un campo dedicato all'esito dell'interpretazione: cosa è stato rilevato, se risulta anomalo rispetto alla baseline e quali azioni ne sono seguite. Così il log non resta un semplice accumulo di dati grezzi, ma diventa un documento che racconta un processo decisionale verificabile, passo dopo passo.
Come funziona il record and playback per interferenze brevi e intermittenti?
Le interferenze transitorie restano il caso più spinoso: durano pochi millisecondi e spesso svaniscono prima che un operatore riesca a misurarle. È qui che entra in gioco la registrazione con timestamp, perché conserva l'evento e lo rende riproducibile in un secondo momento. L'investigatore può così riaprire la cattura, ingrandire il momento critico e analizzare il segnale con tutta la calma necessaria; e la registrazione viaggia insieme al report, come allegato probatorio.
Strumenti come il Berkeley Nucleonics ICX-FieldHawk registrano spettro e dati IQ su file con timestamp: si arriva fino a 100 MHz di banda nella memoria interna da 128 Mbyte, oppure si registra in continuo fino a 25 MHz. I modelli ICX-045, 060 e 090 aggiungono di serie le mappe di calore georeferenziate in modalità Mapping. Quanto alla velocità di scansione, si toccano 1 THz/s con RBW da 250 kHz, purché la reiezione degli spur sia bypassata. In pratica, anche un evento fugace finisce documentato e può essere riesaminato in seguito senza perdere il contesto temporale.
Come si mappano le raccomandazioni ITU-R sui flussi di logging?
Quando si parla di log che devono reggere anche fuori dall'organizzazione, le raccomandazioni ITU sono il punto di riferimento. ITU-R SM.1537, in particolare, si occupa dell'automazione e dell'integrazione dei sistemi di monitoraggio dello spettro con la gestione automatizzata dello spettro: l'idea è che i dati misurati possano essere usati in modo automatico, senza passaggi manuali. ITU-R SM.2117, invece, raccoglie linee guida e specifiche tecniche per il monitoraggio e la misura delle interferenze con tecniche digitali, dati I/Q compresi.
Il manuale ITU sul monitoraggio dello spettro, in fondo, raccoglie buone pratiche suggerite ai regolatori: non sono obblighi. Nella pratica conviene però mappare ogni campo del log su uno di questi riferimenti, così si dimostra che il formato non è arbitrario. Poi c'è il fronte della sicurezza delle informazioni: ISO/IEC 27001:2022 include i controlli A.8.15 (Logging) e A.8.16 (Monitoring activities), mentre SOC 2 Type II verifica l'efficacia dei controlli su un periodo di osservazione che di solito va dai tre ai dodici mesi — ed è qui che un logging continuo fa la differenza, perché fornisce prove lungo tutto il periodo. A completare il quadro, PCI DSS elenca la documentazione dei log di evento necessaria per la conformità.
Stazioni fisse e risposta mobile: come cambiano le architetture di logging?
Il modo in cui organizzi il logging dipende da come usi il sistema. Se hai una stazione fissa, quello che conta è la continuità nel tempo e la copertura: sensori in rete, scansioni a orari prestabiliti, registrazioni che partono da sole tramite API. Un analizzatore USB come la serie ICX, per esempio, si presta bene a setup non presidiati, dove sweep e registrazioni vengono pianificati in anticipo; se poi scegli la variante LAN, il modulo finisce direttamente su Gigabit Ethernet e puoi gestirlo da remoto senza problemi. La risposta mobile, invece, segue una logica diversa: lì la priorità è muoversi in fretta e capire da dove arriva il segnale.
| Aspetto | Stazione fissa | Risposta mobile |
|---|---|---|
| Continuità | Monitoraggio continuo e programmato | Catture mirate durante l'intervento |
| Connettività | LAN, API, sensori in rete | Setup locale e registrazione su file |
| Geolocalizzazione | Posizione nota e stabile | Rilievo direzionale e mappe georeferenziate |
| Prova prodotta | Storico lungo e baseline solida | Documentazione puntuale dell'evento |
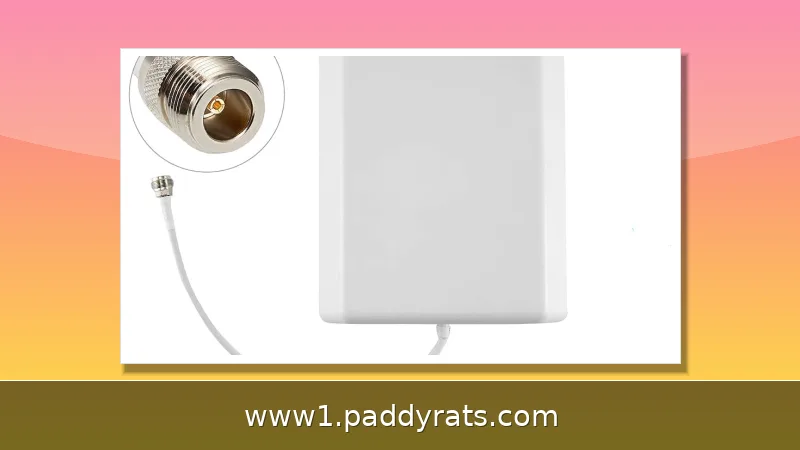
Per la parte mobile, l'antenna direzionale RFA-3100-N copre da 500 MHz a 10 GHz con guadagno tipico di 5 dBi e amplificatore da 20 dB con bypass. Il telaio ICX-FieldHawk-R è protetto IP68 e resiste agli urti, con classi di temperatura fino a -40 °C. La serie HAROGIC copre da 9 kHz a 4,5/6/9/20/40 GHz, con phase noise fino a -110 dBc/Hz a 1 GHz con offset di 10 kHz, DANL di -168 dBm/Hz a 1 GHz e velocità di scansione oltre 1 THz/s a RBW 250 kHz, con API aperta per C++, Python, Linux e Windows.
Quali errori comuni rendono inutilizzabile un log di conformità?
L'errore più frequente è la raccolta manuale delle prove. Il report 2026 State of Continuous Compliance Monitoring indica che l'83% delle organizzazioni ha segnalato ritardi moderati o gravi dovuti al lavoro manuale di conformità, il 53% ha dichiarato che la raccolta delle prove assorbe l'equivalente di un dipendente a tempo pieno, l'85% ha ritardato o eliminato attività GRC legacy e il 44% ha rinviato test e monitoraggio dei controlli. Il risultato è la compliance theatre: prove obsolete, contesto mancante o eccezioni irrisolte presentate come attività completate.
Un secondo errore è aspettarsi dal monitoraggio più di quanto possa dare. Il monitoraggio mostra che un segnale esiste, dove appare nella banda, con quale frequenza e potenza e se il comportamento cambia; non rivela automaticamente chi trasmette, se la trasmissione è autorizzata, il contenuto del messaggio o l'intenzione dell'operatore. Servono direction finding, decodifica delle autorizzazioni o indagini regolatorie. Il monitoraggio basato su SDR non sostituisce inoltre i test di conformità certificati o il lavoro delle autorità nazionali dello spettro, e l'uso dei sistemi di monitoraggio e contromonitoraggio è soggetto alle leggi nazionali applicabili, con impiego riservato a utenti autorizzati, governativi e istituzionali.
Come si costruisce un audit trail RF pronto per le verifiche?
Un audit trail RF solido nasce da un processo, non da un singolo strumento. Il sistema di monitoraggio ha tre livelli: sensori o ricevitori che raccolgono le misure RF, software di elaborazione che archivia, classifica e visualizza, e flussi di analisi che interpretano i risultati. L'interpretazione viene dopo la misura, e il log deve rendere esplicito questo passaggio. Automatizzare la traccia delle prove attorno a un controllo, e non solo l'atto di spuntare una casella, è ciò che rende il monitoraggio continuo davvero utile.
Le verifiche pratiche aiutano a calibrare il formato. Un'audit RF pre-evento scansiona la banda UHF 470-698 MHz per mappare i canali TV attivi, i rumori di fondo e le interferenze ambientali, e i dati grezzi possono essere esportati via SDK o API verso strumenti di coordinamento come SoundBase o Wireless Workbench. La verifica della carrier mask conferma che le trasmissioni uplink restano entro le maschere di banda assegnate, mentre il rilevamento di spurie e armoniche scansiona ampi intervalli per individuare emissioni indesiderate.
Perché il monitoraggio continuo vale più di un controllo una tantum?
Un analizzatore di spettro è uno strumento; il monitoraggio dello spettro è una pratica persistente. Il monitoraggio implica misure ripetute, raccolta automatizzata, registri di lungo periodo o sensing in rete su più luoghi, ed è per questo legato a operazioni, enforcement, conformità o consapevolezza di sicurezza, non solo al banco di prova. Questa distinzione cambia il formato del log: non basta documentare una singola misura, serve un flusso che colleghi telemetria, logica di controllo, decisioni di rischio e risposta.
I dati IBM Cost of a Data Breach Report 2025 mostrano perché la continuità conta: il tempo medio per identificare una violazione è di 181 giorni, più 60 giorni per contenerla, con un costo medio globale di 4,44 milioni di dollari e di 10,22 milioni negli Stati Uniti. Un log che copre solo poche ore non può sostenere un controllo osservato per mesi. La soluzione è un formato standardizzato, timestamp affidabili e una pipeline che conserva le catture IQ e le rende riproducibili quando servono.
Domande frequenti
Cosa deve contenere un log di monitoraggio dello spettro per valere come prova di conformità?
Un log difendibile deve abbinare alle misure timestamp affidabili e dettagli sufficienti a riprodurre l'evento. L'ICX-FieldHawk cattura spettro e IQ su file con timestamp, fino a 100 MHz di banda nella memoria interna da 128 Mbyte o in continuo fino a 25 MHz, così un'interferenza fugace può essere riprodotta e misurata in seguito.
In cosa differisce il monitoraggio dello spettro da un controllo una tantum con analizzatore?
Un analizzatore di spettro è uno strumento, mentre il monitoraggio è una pratica persistente. Il monitoraggio implica misure ripetute, raccolta automatizzata, registri di lungo periodo o sensing in rete su più luoghi, ed è legato a operazioni, enforcement, conformità o sicurezza piuttosto che al solo test da banco.
I log di monitoraggio possono dimostrare chi ha trasmesso un segnale non autorizzato?
No, non da soli. Il monitoraggio mostra che un segnale esiste, dove appare nella banda, con quale frequenza e potenza e se il comportamento cambia, ma non rivela automaticamente chi trasmette, se la trasmissione è autorizzata, il contenuto o l'intenzione. Servono direction finding, verifica delle autorizzazioni o indagini regolatorie.
Quali raccomandazioni ITU regolano il monitoraggio e il logging automatizzati?
ITU-R SM.1537 riguarda automazione e integrazione dei sistemi di monitoraggio con la gestione automatizzata dello spettro, così che i dati misurati siano usati automaticamente. ITU-R SM.2117 fornisce linee guida e specifiche per il monitoraggio e la misura delle interferenze con tecniche digitali, inclusi i dati I/Q.