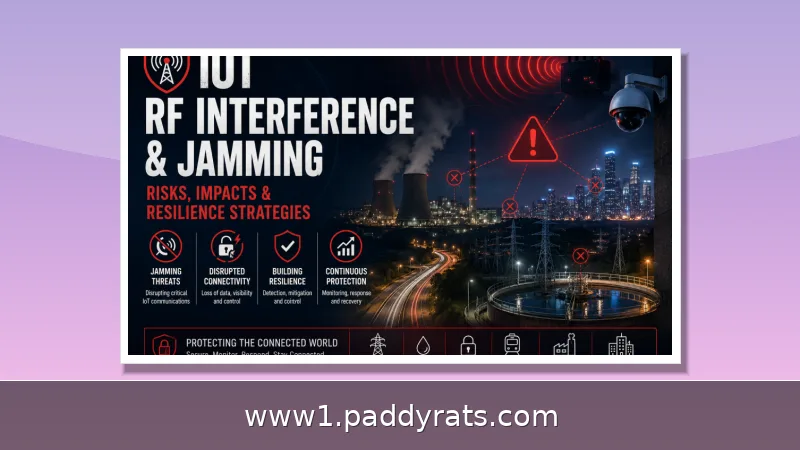
Un capteur brouillé n'envoie pas d'erreur : il n'envoie rien, ce qui rend la panne invisible pour la supervision applicative. La résilience doit donc se construire sous la couche applicative, avec redondance, détection et basculement à chaud.
Pourquoi le brouillage transforme la télémétrie IoT en silence
Dans mes audits de déploiements industriels, je tombe toujours sur le même malentendu : on s'imagine qu'un capteur attaqué va nous remonter une erreur. Sauf qu'un appareil dont on coupe la liaison radio n'envoie aucun message d'échec — il n'envoie tout simplement rien. Or les plateformes de supervision, type cloud, partent du principe que la télémétrie arrive. Alors quand la couche radio est bloquée, le mode de défaillance se traduit par une absence de données, pas par une jolie métrique en rouge. C'est exactement pour ça qu'il faut penser la résilience en dessous de la couche applicative, au niveau de la liaison et du routage.
Comment les attaques par brouillage perturbent la télémétrie et le trafic de contrôle
Le brouillage, c'est d'abord une histoire de plancher de bruit : on le fait monter, on sature un canal, ou on génère des motifs d'interférence qui empêchent le récepteur de décoder quoi que ce soit. La cible peut être une fréquence précise, toute une bande, ou même la signature d'un protocole. Et les dégâts ne s'arrêtent pas à la perte de mesures : les échanges d'authentification peuvent être coupés, les commandes de contrôle arriver en retard, et la coordination entre appareils distribués voler en éclats. Côté typologie, on range les attaques en quatre familles — constante, réactive, trompeuse, aléatoire — auxquelles s'ajoutent les modes de ciblage en fréquence : barrage, ponctuel ou balayé. Le plus vicieux reste le brouillage réactif : il ne se déclenche qu'à la détection d'un signal valide, ce qui casse la livraison des paquets tout en limitant au maximum l'exposition de l'attaquant.
Quels supports radio sont exposés : cellulaire, NTN, LoRaWAN et GNSS
Chaque support radio a son propre profil de risque, et avec le recul, je me suis fait une règle : ne jamais confondre protection juridique et protection physique. Le cellulaire sous licence, par exemple, bénéficie d'un cadre légal et d'une surveillance opérateur, mais il reste physiquement attaquable à courte portée. Côté satellite et NTN, les signaux arrivent déjà très affaiblis depuis l'orbite, ce qui les rend structurellement vulnérables. Le LoRaWAN, lui, occupe une bande ISM non licenciée — 868 MHz au Royaume-Uni comme dans l'Union européenne — sans aucune exclusivité, et les études le confirment : un brouillage délibéré à bas coût suffit à le dégrader, tout comme une simple interférence accidentelle entre canaux. Reste le GNSS, qui fait figure de cas d'école : brouillage et usurpation y sont désormais monnaie courante sur de vastes territoires, alors même que quantité d'objets connectés en dépendent pour l'heure et la position.
| Support radio | Protection | Exposition au brouillage |
|---|---|---|
| Cellulaire sous licence | Cadre légal et supervision opérateur | Déniable physiquement à courte portée |
| Satellite / NTN | Signaux opérés | Signal faible depuis l'orbite |
| LoRaWAN (868 MHz UE) | Bande ISM non licenciée, sans exclusivité | Brouillage volontaire et interférence co-canal |
| GNSS | Infrastructure mondiale | Brouillage et usurpation routiniers |
Ce tableau met en évidence une fragilité souvent sous-estimée : une architecture reposant sur un seul support radio. Le brouillage transforme une dépendance radio en faiblesse de disponibilité. Si la liaison transporte de l'authentification ou du contrôle, la coupure peut ouvrir une fenêtre où les opérateurs perdent la visibilité, ou où les systèmes retombent sur des comportements moins sûrs.
Briques de basculement : redondance, détection et standby à chaud
Le basculement, c'est le fait de passer d'un canal principal à un canal de secours dès qu'une défaillance survient. Les briques que je vérifie à chaque fois, c'est d'abord la redondance : plusieurs réseaux cellulaires, du Wi-Fi, plusieurs protocoles. Ensuite vient la détection automatique, qui repose sur les paquets perdus, les délais d'attente dépassés, les battements de cœur manquants ou un taux de perte qui grimpe. Il faut aussi une transition transparente, avec reconnexion et reprise de la transmission. Et j'ajoute à cela une logique de priorité (le cellulaire d'abord, puis le Wi-Fi, puis un autre opérateur), l'équilibrage de charge entre les chemins, la surveillance de l'état des secours, la configuration et la gestion à distance, sans oublier des tests réguliers.
Reprise mesurée : 141 ms de basculement et 78,9 % d'erreur en moins
Les chiffres parlent d'eux-mêmes, bien plus que les promesses. Sur un banc d'essai robotique ROS 2, un basculement assisté par le matériel a rétabli la communication en 141 ms en moyenne, et l'erreur de suivi de trajectoire RMS agrégée a chuté de 78,9 % par rapport à une réassociation purement logicielle. Concrètement, le cadre ROS 2 garde deux interfaces physiques pré-authentifiées en standby à chaud et opère le basculement via une mise à jour automatisée de la table de routage : dès qu'un événement de brouillage est déclaré, le trafic sortant de télémétrie et de contrôle est redirigé en modifiant la route par défaut sous Linux. C'est précisément ce degré d'automatisation qui sépare une coupure subie d'une véritable continuité de service.
Signaux de détection et contrôles d'atténuation du brouillage
La détection s'appuie sur des signaux assez parlants : une baisse du taux de livraison de paquets (PDR), des valeurs de RSSI ou de puissance reçue qui sortent de l'ordinaire, un taux de paquets erronés (BPR) qui grimpe, un temps d'écoute de porteuse (CST) qui trahit un canal occupé en permanence, des intervalles entre paquets irréguliers, sans oublier l'analyse spectrale et les classifieurs issus de l'apprentissage automatique. À côté de ça, un schéma adaptatif LoRa-BLE organisé en clusters repère le brouillage à partir du taux de succès de livraison et des variations de RSSI, puis bascule dynamiquement d'un protocole à l'autre histoire de limiter les retransmissions et d'économiser de l'énergie. Pour l'atténuation, on empile plusieurs leviers : saut de fréquence, contrôle de puissance, antennes directionnelles, changement de canal, redondance réseau, chiffrement et authentification, localisation du brouilleur, et protocoles adaptatifs.
Quelles mesures de compensation et quels compromis assumer
Quand la liaison principale est niée, les contrôles compensatoires prennent le relais : fréquences alternatives, antennes directionnelles, déplacement physique des passerelles, surveillance de site renforcée, comportement en mode sûr, mise en tampon locale et solutions filaires. Un schéma anti-brouillage inter-technologies a fourni 78 % de goodput en présence d'un brouilleur multi-technologies, surpassant les approches passive et aléatoire. Mais le brouillage a ses limites pratiques, notamment le saut de fréquence et les longues distances des capteurs LoRaWAN ; ces vecteurs doivent être considérés à mesure que la technologie mûrit.
Pourquoi la résilience est devenue la seule option réaliste
L'aviation illustre l'ampleur du phénomène : plus de 120 000 vols touchés par des interférences GNSS sur les quatre premiers mois de 2025, et plus de 800 cas signalés par les pilotes autour de Vilnius au quatrième trimestre 2024 contre 124 un an plus tôt. Finnair a suspendu ses vols vers Tartu, en Estonie, en 2024 après des coupures répétées rendant les atterrissages impossibles, et en septembre 2025 un vol transportant la présidente de la Commission européenne a été perturbé au-dessus de la Bulgarie. En mars 2026, l'EASA et EUROCONTROL ont publié un plan d'action conjoint supposant que l'interférence persistera, et cadrant la tâche comme une résilience plutôt qu'une élimination.
Quels risques le brouillage masque-t-il, et comment les traiter
Le brouillage peut masquer une intrusion concomitante ou un comportement non autorisé d'appareil : la reprise doit donc inclure une revue de compromission, pas seulement un retour du lien. Les systèmes doivent être conçus pour que la perturbation n'impose pas de contournements non sûrs, et les sauvegardes doivent être surveillées et testées régulièrement. Mon expérience de terrain confirme que la supervision cloud seule ne suffit pas : il faut instrumenter la couche réseau, journaliser les événements de basculement et valider la reprise par des exercices. C'est à ce prix que la télémétrie reste exploitable face à un brouillage persistant.
Questions fréquentes
Pourquoi un capteur IoT brouillé devient-il silencieux au lieu de signaler une erreur ?
Un appareil brouillé ne parvient pas à faire passer sa télémétrie par la liaison radio : il n'envoie donc rien du tout plutôt qu'un message d'erreur. La supervision de type cloud suppose que la télémétrie arrive ; quand la couche radio est niée, le mode de défaillance est l'absence de données, pas une métrique rouge, ce qui impose de concevoir la résilience sous la couche applicative.
Que signifie le basculement (failover) dans un déploiement IoT ?
Le basculement IoT est la capacité à passer d'un canal ou réseau de communication primaire vers un canal de secours lorsque le primaire défaille. Il repose sur la redondance, la détection automatique des paquets perdus ou des délais dépassés, une transition transparente, une logique de priorité des canaux, la surveillance de santé des secours et des tests réguliers.
Comment détecte-t-on un brouillage dans les réseaux de capteurs sans fil ?
La détection s'appuie sur la chute du taux de livraison de paquets, les anomalies de RSSI ou de puissance de signal, la hausse du taux de paquets erronés, un temps d'écoute de porteuse révélant un canal constamment occupé, des intervalles entre paquets irréguliers, l'analyse spectrale et des modèles d'apprentissage automatique classant les brouilleurs intelligents. Les schémas adaptatifs combinent taux de succès de livraison et variation de RSSI.