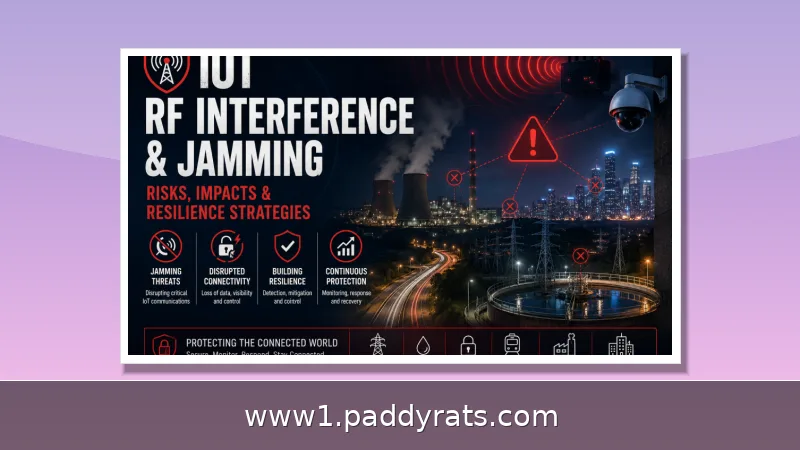
El jamming no manda un error: simplemente silencia el enlace, y el monitoreo en la nube lo confunde con normalidad. Diseñar failover a nivel de red, con detección temprana e interfaces en hot standby, es lo que devuelve la telemetría en milisegundos.
Por qué el jamming convierte la telemetría IoT en silencio
Cuando un atacante o una interferencia satura el canal, el sensor simplemente no puede entregar su telemetría por radio. Y el resultado no es un mensaje de error ni una alerta roja: es silencio absoluto, cero datos. El problema es que los tableros en la nube dan por hecho que la telemetría llega; si deja de llegar, lo más probable es que lo tomen como un dispositivo apagado o una falla menor, no como una denegación de servicio inalámbrica. Ahí está la trampa de diseño: la resiliencia tiene que armarse por debajo de la capa de aplicación, a nivel de radio y de red, porque la aplicación ni se va a enterar del ataque hasta que ya sea demasiado tarde.
El jamming sube el piso de ruido, satura un canal o crea patrones de interferencia que impiden que los receptores decodifiquen la señal. Puede ir contra una sola frecuencia, contra toda una banda o contra un patrón de protocolo, e incluso puede tumbar el intercambio de autenticación. Por eso, cuando el enlace transporta control o credenciales, la interrupción abre una ventana en la que los operadores pierden visibilidad o el sistema termina cayendo en comportamientos menos seguros. Entender que el síntoma es el silencio y no un error cambia por completo la manera de monitorear y de diseñar la redundancia.
Cómo los ataques de jamming afectan el tráfico de sensores y control
Los ataques se clasifican de dos maneras: por su comportamiento y por la frecuencia que atacan. Si hablamos del comportamiento, encontramos jammers constantes, reactivos, engañosos y aleatorios. Por el lado de la frecuencia, están los de barrera, los de punto y los de barrido. El jamming reactivo es, sin duda, el más problemático para la telemetría: solo se activa cuando detecta una señal válida, así que interrumpe la entrega de paquetes mientras el atacante se expone lo menos posible. En la práctica, esto se traduce en una pérdida intermitente que ningún umbral simple logra detectar bien.
A nivel de red, el jamming puede interrumpir el intercambio de autenticación, suprimir la telemetría, retrasar los comandos de control y romper la coordinación entre dispositivos distribuidos. En un despliegue industrial, eso significa que el gateway ni siquiera reporta la falla: el operador cree que todo va bien mientras la planta opera a ciegas. La lección práctica es sencilla: hay que asumir que cualquier enlace inalámbrico puede ser negado físicamente, y por eso la detección tiene que vivir en la capa de red, no en la aplicación.
Qué portadores de radio están expuestos: celular, NTN, LoRaWAN y GNSS
No todos los enlaces cargan el mismo riesgo. El celular licenciado tiene protección legal y el operador lo monitorea, sí, pero a corta distancia igual se puede denegar físicamente. Las señales satelitales NTN llegan débiles desde la órbita, así que arrastran esa misma exposición de señal baja. LoRaWAN, por su parte, comparte una banda ISM no licenciada —868 MHz en el Reino Unido y la Unión Europea—, de contención y sin exclusividad; ahí los estudios documentan tanto jamming deliberado de bajo costo como interferencia co-canal accidental. Y GNSS es el caso de advertencia: el jamming y el spoofing ya son rutina en regiones enteras, y muchos dispositivos IoT dependen de él para tiempo y posición.
La aviación lo deja ver clarísimo. Nada más entre enero y abril de 2025 se registraron más de 120,000 vuelos afectados por interferencia GNSS. Y ojo con Vilnius: los pilotos reportaron más de 800 casos de interferencia en el último trimestre de 2024, cuando en el mismo periodo del año anterior apenas fueron 124. Finnair, de hecho, suspendió sus vuelos a Tartu, Estonia, en 2024 después de que los apagones repetidos hicieran imposibles los aterrizajes; ya para septiembre de 2025, un vuelo que llevaba a la presidenta de la Comisión Europea sufrió afectaciones sobre Bulgaria. Luego, en marzo de 2026, EASA y EUROCONTROL sacaron un plan de acción conjunto que parte de una idea incómoda: la interferencia no va a desaparecer, así que la cosa va de aguantar el golpe y ser resilientes, no de eliminarla.
Bloques de construcción del failover: redundancia, detección y hot standby
El failover no es más que el salto de un canal primario a uno de respaldo en el momento en que el primero deja de responder. Para que funcione bien hacen falta varias cosas: redundancia con distintas redes celulares, Wi-Fi y protocolos; detección automática que se apoye en paquetes perdidos, timeouts y heartbeats que nunca llegan; una transición fluida que reconecte y retome la transmisión; lógica de prioridad, por ejemplo pasar de celular a Wi-Fi y de ahí a otro operador; balanceo de carga entre rutas; monitoreo de salud de los respaldos; configuración y gestión remota; y pruebas periódicas de validación. Sin este último punto, el respaldo existe nada más en el papel y nadie sabe realmente si funciona.
El marco ROS 2 nos deja ver cómo se ve esto en la práctica. Mantiene dos interfaces físicas ya autenticadas en hot standby y hace el failover casi al instante, actualizando de forma automática la tabla de rutas de red. Así, en cuanto se declaró el evento de jamming, el tráfico de telemetría y control que salía se redirigió con solo modificar la ruta predeterminada de Linux. El detalle fino está en que ambas interfaces ya estaban autenticadas desde antes del ataque, o sea que el cambio no depende de un intercambio de credenciales justo en el momento en que el jamming podría estar bloqueándolo.
Recuperación medida: failover de 141 ms y reducción de error de 78.9%
En un banco de pruebas con un robot móvil ROS 2, el failover asistido por hardware logró recuperar la comunicación en 141 milisegundos en promedio. Esa restauración por debajo del segundo se tradujo en una reducción de 78.9% en el error de seguimiento de trayectoria RMS agrupado, si lo comparamos con la reasociación por software. Y la diferencia no es menor: la reasociación por software implica escanear, negociar y volver a autenticar, pasos que el jamming puede alargar o bloquear justo cuando más se necesita el enlace.
También hay evidencia de esquemas antijamming que combinan varias tecnologías: cuando había un jammer de tecnología cruzada, este enfoque logró mantener el 78% del goodput, por encima de las estrategias pasivas y aleatorias. La lección práctica es clara: la velocidad de recuperación no es un capricho de laboratorio. En control y telemetría industrial, esos milisegundos se traducen en estabilidad del sistema y en menos desgaste de los actuadores.
Señales de detección y controles de mitigación contra jamming
La detección se apoya en indicadores medibles: caída del packet delivery ratio (PDR), anomalías en RSSI o intensidad de señal, aumento del bad packet ratio, carrier sensing time que muestra un canal permanentemente ocupado, tiempos de inter-arrival irregulares, análisis de espectro y clasificadores de machine learning capaces de identificar jammers inteligentes. Los esquemas adaptativos basados en clúster para LoRa-BLE combinan la tasa de éxito de entrega y las variaciones de RSSI, y cambian de protocolo de forma dinámica para reducir retransmisiones y ahorrar energía.
En mitigación, las opciones incluyen frequency hopping, control de potencia, antenas direccionales, cambio de canal, redundancia de red, cifrado y autenticación, localización del jammer y protocolos adaptativos. Como controles compensatorios están las frecuencias alternas, la reubicación física de gateways, un monitoreo de sitio más robusto, comportamientos de modo seguro, el buffering local y las alternativas cableadas. La siguiente tabla resume el contraste entre portadores y su postura frente a la interferencia.
Comparación de portadores: protección legal frente a exposición física
| Portador | Protección | Exposición al jamming | Uso típico en IoT |
|---|---|---|---|
| Celular licenciado | Legal y monitoreado por operador | Denegable físicamente a corta distancia | Telemetría crítica, NB-IoT, LTE-M |
| Satélite / NTN | Infraestructura dedicada | Señal débil desde órbita | NB-NTN en zonas remotas |
| LoRaWAN (ISM 868 MHz) | Banda no licenciada y compartida | Jamming de bajo costo e interferencia co-canal | Sensores de bajo consumo y largo alcance |
| GNSS | Señal global abierta | Jamming y spoofing rutinarios | Tiempo y posición de dispositivos |
La lectura de la tabla es directa: ningún portador es inmune, y la protección legal no equivale a protección física. Por eso el diseño serio combina portadores distintos en lugar de confiar en uno solo. LoRaWAN tiene límites prácticos frente al jamming, como el frequency hopping y las largas distancias de los sensores, pero sus vectores de ataque deben considerarse conforme la tecnología madura y se vuelve más atractiva para un atacante.
Riesgos, límites y controles compensatorios que no debe omitir
El jamming puede enmascarar una intrusión concurrente o un comportamiento no autorizado del dispositivo, así que la recuperación debe incluir una revisión de compromiso. Si el sistema cae en un modo degradado sin autenticación solo para mantener el enlace, el atacante gana más de lo que pierde. Los sistemas deben diseñarse para que la interrupción no fuerce bypass inseguros: mejor un buffering local y un modo seguro explícito que una reconexión a cualquier costo.
El jamming convierte una dependencia de radio en una debilidad de disponibilidad. Si el enlace transporta autenticación o tráfico de control, la interrupción puede abrir una ventana donde los operadores pierden visibilidad o el sistema adopta un comportamiento más débil. La guía de monitoreo en la nube, como la de Datadog, ayuda a observar la ausencia de telemetría, pero no sustituye la detección en la capa de red. La resiliencia se diseña, se prueba y se valida con regularidad; no se improvisa durante el ataque.
Preguntas frecuentes sobre failover y jamming en telemetría IoT
¿Por qué un sensor IoT con jamming se queda en silencio en lugar de reportar un error?
Un dispositivo con jamming no logra sacar su telemetría por el enlace de radio, así que no envía nada, ni siquiera un mensaje de error. El monitoreo estilo nube asume que la telemetría llega; cuando la capa de radio es negada, el modo de falla es la ausencia, no una métrica en rojo, y por eso la resiliencia debe diseñarse por debajo de la aplicación.
¿Qué significa failover en un despliegue de IoT?
El failover en IoT es la capacidad de cambiar de un canal o red de comunicación primaria a uno de respaldo cuando el primario falla. Se apoya en redundancia, detección automática de paquetes perdidos o timeouts, transición fluida, lógica de prioridad de canales, monitoreo de salud de los respaldos y pruebas periódicas de validación.
¿Qué tan rápido puede restaurar la telemetría un failover de capa de red bajo jamming?
En un banco de pruebas con un robot móvil ROS 2, usando dos interfaces preautenticadas en hot standby y actualizaciones automáticas de la tabla de rutas, la recuperación de comunicación promedió 141 milisegundos. Esa restauración por debajo del segundo produjo una reducción de 78.9% en el error de seguimiento de trayectoria RMS agrupado, frente a la reasociación por software.
¿Cómo se detecta el jamming en redes de sensores inalámbricos?
La detección usa caídas del packet delivery ratio, anomalías de RSSI o intensidad de señal, aumento del bad packet ratio, carrier sensing time que muestra un canal siempre ocupado, tiempos de inter-arrival irregulares, análisis de espectro y modelos de machine learning que clasifican jammers inteligentes. Los esquemas adaptativos combinan la tasa de éxito de entrega con la variación de RSSI para decidir el cambio de protocolo.